Web Uygulamalarında XSS Koruması İçin İçerik Güvenlik Politikaları
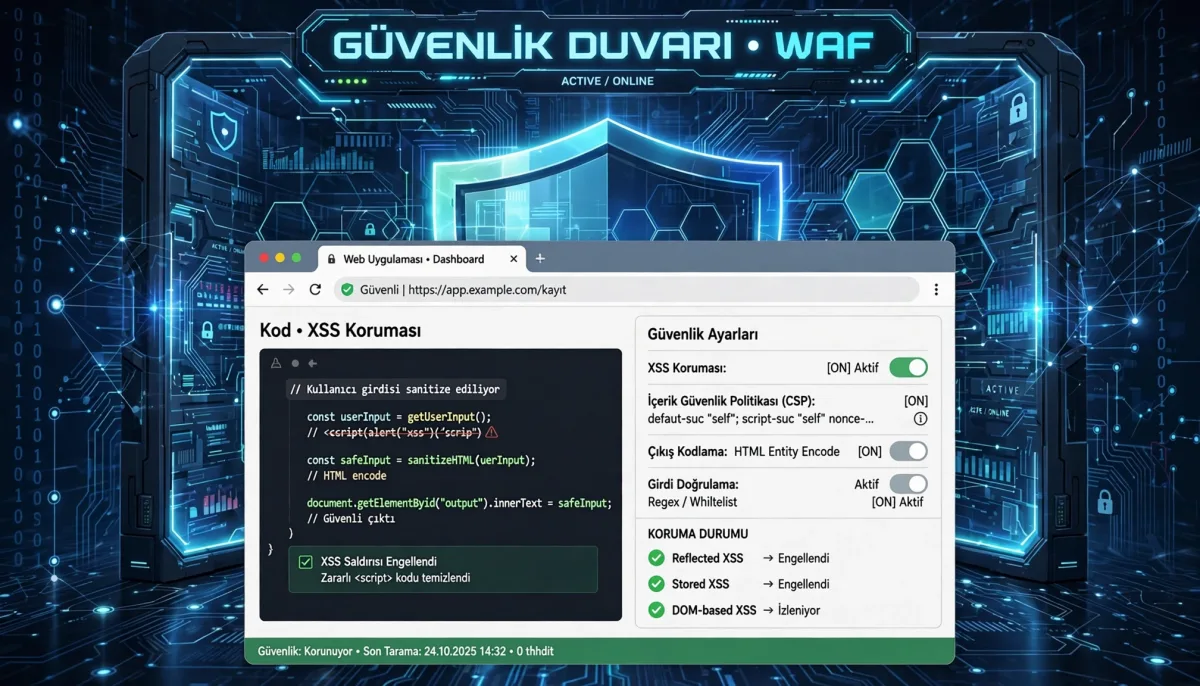
Web uygulamalarında XSS koruması için içerik güvenlik politikaları büyük önem taşımaktadır. Bu makalede XSS'in ne olduğu, içerik güvenlik politikalarının nasıl çalıştığı ve uygulanması gereken yöntemler detaylı bir şekilde ele alınmıştır.
Giriş
Web uygulamaları, günümüzde birçok işletme ve birey için kritik öneme sahiptir. Ancak, bu uygulamalar çeşitli güvenlik tehditleriyle karşı karşıyadır. Bunların en yaygınlarından biri XSS yani Cross-Site Scripting saldırılarıdır. XSS, kötü niyetli bir kullanıcının, başka bir kullanıcının tarayıcısında kötü amaçlı JavaScript kodu çalıştırmasına olanak tanır. Bu tür saldırılardan korunmanın etkili yollarından biri, içerik güvenlik politikalarıdır. Bu makalede, web uygulamalarında XSS koruması için içerik güvenlik politikalarını detaylı bir şekilde ele alacağız.
XSS Nedir?
XSS, kullanıcıların tarayıcılarında kötü amaçlı kod çalıştırarak, oturum bilgilerini çalmak, kullanıcıyı yanıltmak ya da başka kötü amaçlar için kullanılabilen bir saldırı türüdür. XSS saldırıları genellikle üç ana kategoride sınıflandırılır:
- Stored XSS: Kötü niyetli kod, hedef web uygulamasının sunucusuna kaydedilir ve daha sonra diğer kullanıcılar tarafından erişildiğinde çalıştırılır.
- Reflected XSS: Kötü niyetli kod, kullanıcıların tıkladığı bir bağlantı aracılığıyla hedef web uygulamasına yansıtılır ve anlık olarak çalıştırılır.
- DOM-based XSS: Tarayıcıdaki Document Object Model (DOM) üzerinde yapılan değişikliklerle gerçekleşir. Kullanıcı etkileşimleri sonucu oluşan değişiklikler, kötü niyetli kodun çalışmasına neden olabilir.
XSS Saldırılarının Önemi
XSS saldırıları, kullanıcıların hassas bilgilerini (şifreler, kredi kartı bilgileri vb.) ele geçirme potansiyeline sahip olduğu için büyük bir tehdit oluşturur. Ayrıca, kullanıcı deneyimini olumsuz etkileyerek, marka güvenilirliğini zedeleyebilir. Bu nedenle, XSS koruma yöntemlerinin uygulanması hayati öneme sahiptir.
İçerik Güvenlik Politikaları Nedir?
İçerik güvenlik politikaları (CSP), web uygulamalarının hangi kaynaklardan içerik yüklemesine izin verileceğini tanımlayan bir güvenlik mekanizmasıdır. CSP, tarayıcıların kötü amaçlı içerikleri engellemesini sağlayarak, XSS gibi saldırılara karşı koruma sağlar. CSP, HTTP başlıkları aracılığıyla uygulanır ve web sayfasının içeriği üzerinde sıkı bir kontrol sağlar.
CSP Nasıl Çalışır?
CSP, belirli bir sayfanın hangi kaynaklardan içerik yüklemesine izin verildiğini tanımlayan bir dizi kural içerir. Bu kurallar, tarayıcı tarafından yorumlanır ve uygun kaynaklardan gelen içerikler dışındaki yüklemeleri engeller. Örneğin, bir sayfanın yalnızca belirli bir alan adından gelen JavaScript dosyalarını yüklemesine izin vermek mümkündür.
CSP Kural Yapısı
CSP kuralları, genellikle şu şekilde tanımlanır:
Content-Security-Policy: default-src 'self'; script-src 'self' https://example.com;Yukarıdaki örnekte, default-src kuralı, sayfanın yalnızca kendi kaynaklarından (self) içerik yüklemesine izin verirken, script-src kuralı, yalnızca kendi kaynaklarından ve https://example.com adresinden gelen JavaScript dosyalarının yüklenmesine izin verir.
CSP Uygulama Adımları
CSP’yi uygulamak için aşağıdaki adımları takip edebilirsiniz:
- Gereksinimleri Belirleyin: Uygulamanızın hangi kaynaklardan içerik yüklemesine izin vereceğinizi belirleyin.
- CSP Başlığını Tanımlayın: HTTP başlıkları aracılığıyla CSP kurallarınızı tanımlayın.
- Test Edin: Oluşturduğunuz CSP’nin uygulamanızda beklediğiniz gibi çalışıp çalışmadığını test edin. Hatalı ayarlar, içeriğin yüklenmesini engelleyebilir.
- İzleme ve Güncelleme: CSP’nizi düzenli aralıklarla gözden geçirin ve güncelleyin. Yeni kaynaklar eklemek veya mevcut kaynakları kaldırmak gerekebilir.
CSP Kuralları ve Yönlendirmeleri
CSP kurallarını tanımlarken, aşağıdaki yönlendirmeleri göz önünde bulundurmalısınız:
- Self: Kendi alan adınızdan gelen kaynaklara izin verir.
- None: Herhangi bir kaynağa izin vermemek için kullanılır.
- Data: Data URI'leri üzerinden içerik yüklemeye izin verir.
- Unsafe-inline: Inline JavaScript kodlarının çalışmasına izin verir. Ancak, bu seçenek güvenlik açığı yaratabilir.
- Nonce ve Hash: Belirli inline scriptlerin çalışmasına izin vermek için nonce veya hash kullanabilirsiniz. Bu, daha sıkı bir güvenlik sağlar.
Örnek CSP Uygulaması
Aşağıda, örnek bir CSP uygulaması verilmiştir:
Content-Security-Policy: default-src 'self'; img-src 'self' data:; script-src 'self' 'nonce-random123';Bu örnekte, yalnızca kendi alan adından ve veri URI'lerinden gelen görüntülere izin verilir. Aynı zamanda, belirli bir nonce ile işaretlenmiş inline scriptlerin çalışmasına izin verilir.
CSP ile XSS Koruma Yöntemleri
CSP’nin XSS saldırılarına karşı sağladığı koruma yöntemleri arasında şunlar yer alır:
- İzin Verilen Kaynakların Sıkı Yönetimi: Yalnızca belirli ve güvenilir kaynaklardan içerik yüklemesine izin vererek, kötü niyetli içeriklerin yüklenmesini engelleyebilirsiniz.
- Inline Scriptlerin Kısıtlanması: Inline scriptlerin kullanımını sınırlamak, XSS saldırılarının etkisini azaltır. Bunun için nonce veya hash kullanabilirsiniz.
- Güvenli Yükleme: CSP, tarayıcının sayfanın içeriğini yüklemeden önce belirli güvenlik kontrollerini gerçekleştirmesine olanak tanır.
- Raporlama Mekanizması: CSP, hatalı yüklemeleri raporlamak için bir mekanizma sağlar. Bu, saldırıların tespit edilmesine yardımcı olur.
CSP Uygularken Dikkat Edilmesi Gereken Noktalar
CSP uygularken dikkat edilmesi gereken bazı önemli noktalar şunlardır:
- Güvenlik ve Kullanılabilirlik Dengelemesi: CSP uygularken, kullanıcı deneyimini etkilemeyecek bir denge sağlamak önemlidir. Çok sıkı kurallar, bazı gerekli içeriklerin yüklenmesini engelleyebilir.
- Test ve İzleme: Uygulamanızın güvenliğini sağlamak için sürekli test yapmalı ve izlemelisiniz. Bu, potansiyel zayıf noktaları belirlemenize yardımcı olur.
- Esneklik: Yeni kaynaklar eklemek gerektiğinde, CSP’nizi esnek bir şekilde güncelleyebilmelisiniz.
- Geliştirici Eğitimi: Geliştiricilerin, CSP’nin nasıl çalıştığını anlaması ve doğru bir şekilde uygulaması için eğitim alması önemlidir.
XSS Koruma İçin Diğer Önlemler
CSP dışında, XSS koruması için alabileceğiniz diğer önlemler şunlardır:
- Giriş Validasyonu: Kullanıcıdan alınan verilerin doğruluğunu kontrol etmek, kötü niyetli kodların sisteme girmesini engeller.
- Çıktı Kodlaması: Kullanıcıdan alınan verileri ekrana yazdırmadan önce uygun bir şekilde kodlamak, XSS saldırılarını önler.
- Web Uygulama Güvenlik Duvarları: WAF’lar, web uygulamalarınızı korumak için ek bir güvenlik katmanı sağlar.
- Güncel Yazılım Kullanımı: Web uygulamanızın kullanılan yazılım ve kütüphanelerini güncel tutmak, bilinen güvenlik açıklarından korunmanıza yardımcı olur.
XSS saldırıları, web uygulamaları için ciddi tehditlerdir. İçerik güvenlik politikaları, bu tür saldırılara karşı etkili bir savunma mekanizması sunar. CSP uygulamak, yalnızca belirli kaynaklardan içerik yüklemesine izin vererek, kötü niyetli kodların çalışmasını engeller. Ancak, CSP’nin yanı sıra diğer güvenlik önlemlerinin de alınması gerekmektedir. Kullanıcı deneyimini olumsuz etkilemeden güvenli bir web uygulaması sağlamak için her zaman dikkatli ve proaktif olmak önemlidir.