CORS Yapılandırmalarında Güvenlik Önlemleri
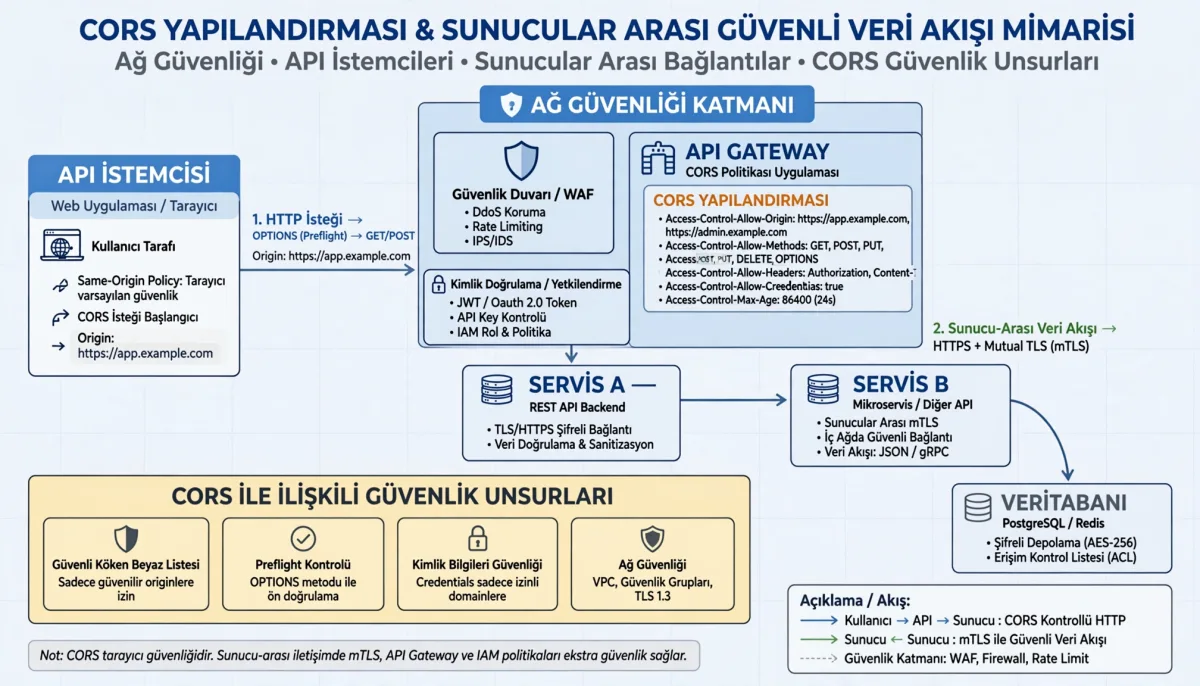
CORS yapılandırmaları, web uygulamalarının güvenli bir şekilde çalışması için kritik öneme sahiptir. Bu makalede, CORS yapılandırmalarında dikkat edilmesi gereken güvenlik önlemleri ele alınmıştır.
CORS Yapılandırmalarında Güvenlik Önlemleri
CORS (Cross-Origin Resource Sharing), farklı kökenlerden gelen web uygulamalarının birbirleriyle etkileşimde bulunmasına olanak tanıyan bir mekanizmadır. Ancak, CORS yapılandırmaları doğru bir şekilde yapılmadığında çeşitli güvenlik açıklarına yol açabilir. Bu makalede, CORS yapılandırmalarında dikkat edilmesi gereken güvenlik önlemlerini ele alacağız.
CORS Nedir ve Neden Önemlidir?
CORS, tarayıcıların bir web sayfasının, başka bir alan adındaki kaynaklara erişimini kontrol eden bir güvenlik özelliğidir. Örneğin, bir uygulama kendi sunucusundan veri çekerken başka bir sunucudan da veri çekmek isteyebilir. Tarayıcılar, bu isteklere CORS politikaları aracılığıyla yanıt verir. CORS, güvenlik açısından önemlidir çünkü kötü niyetli sitelerin kullanıcı bilgilerine erişimini engeller.
CORS Yapılandırmalarında Dikkat Edilmesi Gerekenler
CORS yapılandırmalarında dikkat edilmesi gereken birkaç temel nokta bulunmaktadır:
1. Sadece Güvenilir Alan Adlarına İzin Verin
CORS ayarlarını yaparken, sadece güvenilir alan adlarına izin vermek çok önemlidir. Access-Control-Allow-Origin başlığı ile hangi alan adlarının erişmesine izin verileceğini belirtmek gerekir. Örneğin:
Access-Control-Allow-Origin: https://güvenilir-website.comBu ayar, yalnızca belirtilen alan adından gelen isteklerin kabul edilmesini sağlar. Eğer tüm alan adlarına izin verirseniz, * kullanmak güvenlik açığına yol açabilir.
2. HTTP Yöntemlerini Sınırlayın
CORS ayarlarında belirli HTTP yöntemlerinin izin verilmesi gereklidir. Örneğin, yalnızca GET ve POST yöntemlerine izin vermek, güvenliği artırabilir. Access-Control-Allow-Methods başlığı ile bu yöntemleri belirleyebilirsiniz:
Access-Control-Allow-Methods: GET, POST3. Özel Başlıkları Kontrol Edin
Eğer uygulamanız özel başlıklar kullanıyorsa, bu başlıkların CORS yapılandırmalarında belirtilmesi gerekir. Aksi takdirde, istekler engellenebilir. Örneğin, Access-Control-Allow-Headers ile özel başlıklarınızı belirleyebilirsiniz:
Access-Control-Allow-Headers: X-Custom-Header4. Credential Kullanımını Dikkatlice Yapılandırın
Kullanıcı kimlik bilgileriyle (cookies, HTTP authentication) yapılan isteklerde, Access-Control-Allow-Credentials başlığının kullanımı önemlidir. Bu başlık, kullanıcı bilgilerini içeren isteklerin kabul edilip edilmeyeceğini belirler. Eğer kullanıcı bilgileri gerektiriyorsa, bu başlığı true olarak ayarlayın:
Access-Control-Allow-Credentials: trueAncak, bu yapılandırma yalnızca belirli alan adlarına izin verildiğinde kullanılmalıdır.
5. CORS Hatalarını Yönetme
CORS hatalarını yönetmek, kullanıcı deneyimini iyileştirmek açısından önemlidir. Hatalı bir CORS yapılandırması, kullanıcıların uygulamanızı kullanmasını zorlaştırabilir. CORS hatalarını yakalamak için uygun hata yönetimi uygulamaları geliştirin ve kullanıcıları bilgilendirin.
CORS ile İlgili Güvenlik Açıkları
CORS yapılandırmalarında yapılan hatalar, çeşitli güvenlik açıklarına yol açabilir. Bu açıkların bazıları şunlardır:
- Kötü Amaçlı Alan Adları: Yanlış yapılandırma sonucu kötü niyetli bir alan adının erişim izni alması.
- Veri Sızıntıları: Özel bilgilerin yanlış alan adlarına sızması.
- CSRF Saldırıları: Cross-Site Request Forgery saldırılarına karşı savunmasız kalma.
CORS Güvenlik Açıklarına Karşı Önlemler
CORS güvenlik açıklarına karşı alınacak önlemler, düzgün bir yapılandırma ile başlar. Ayrıca, uygulama düzeyinde de bazı önlemler almak mümkündür:
- Sunucu tarafında kimlik doğrulama ve yetkilendirme mekanizmaları kullanın.
- Güvenlik duvarları ve diğer güvenlik önlemleri ile sunucuları koruyun.
- Uygulamanızın güvenliğini düzenli olarak test edin ve güncel tutun.
Örnek CORS Yapılandırması
Aşağıda, güvenli bir CORS yapılandırması için örnek bir sunucu yapılandırması verilmiştir. Bu yapılandırma, yalnızca belirli bir alan adından gelen istekleri kabul eder ve gerekli tüm güvenlik önlemlerini içerir:
const express = require('express');
const cors = require('cors');
const app = express();

const corsOptions = {
    origin: 'https://güvenilir-website.com',
    methods: 'GET,POST',
    allowedHeaders: ['X-Custom-Header'],
    credentials: true
};

app.use(cors(corsOptions));
CORS ve API Güvenliği
API'ler, CORS yapılandırmalarının en çok kullanıldığı alanlardan biridir. API güvenliği, uygulamanızın sağlamlığını artırmak için kritik öneme sahiptir. CORS yapılandırmalarını yaparken, API'nin güvenliği için aşağıdaki önlemleri göz önünde bulundurmalısınız:
- API anahtarları ve kimlik doğrulama mekanizmaları kullanın.
- API isteklerini sınırlayın ve güncellemeleri düzenli olarak yapın.
- API'ye erişimi sınırlı tutun ve yalnızca gerekli alan adlarına izin verin.
CORS ile İlgili En İyi Uygulamalar
CORS yapılandırmalarında dikkate alınması gereken en iyi uygulamalar şunlardır:
- Her zaman yalnızca güvenilir alan adlarına izin verin.
- İzin verilen HTTP yöntemlerini en aza indirin.
- Özel başlıkları dikkatlice yönetin.
- CORS hatalarını kullanıcıya uygun şekilde iletin.
- Uygulamanızı düzenli olarak güncelleyin ve test edin.
CORS yapılandırmaları, web uygulamalarının güvenli bir şekilde çalışması için kritik öneme sahiptir. Doğru yapılandırmalar yaparak, uygulamanızın güvenliğini artırabilir ve kötü niyetli saldırılara karşı koruyabilirsiniz. Yukarıda belirtilen önlemleri dikkate alarak, CORS yapılandırmanızı güvenli bir hale getirebilirsiniz.