SQL Enjeksiyonu Nedir ve Nasıl Önlenir
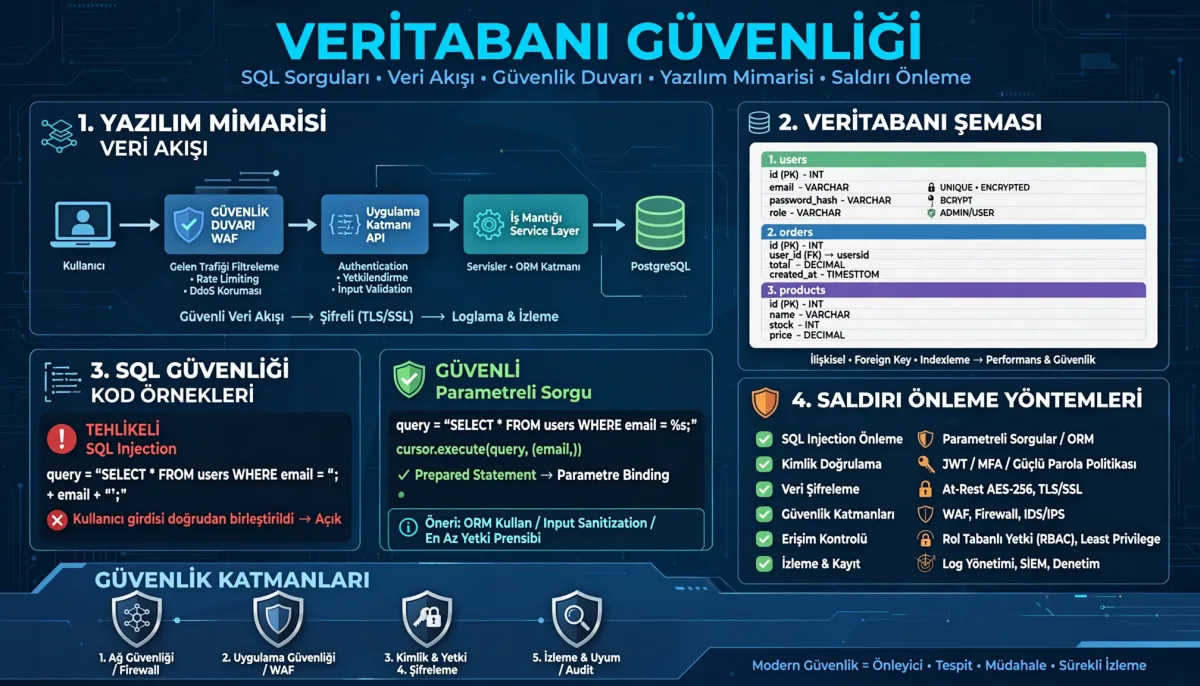
SQL enjeksiyonu, veritabanlarına zararlı SQL kodları ekleyerek yetkisiz erişim sağlamaya yönelik bir saldırı türüdür. Bu makalede SQL enjeksiyonunun ne olduğu, nasıl çalıştığı ve nasıl önlenebileceği detaylı bir şekilde ele alınmaktadır.
SQL Enjeksiyonu Nedir
SQL enjeksiyonu, kötü niyetli bir kullanıcının SQL veritabanına yetkisiz erişim elde etmek için uygulamanın veritabanı sorgularına zararlı SQL kodu eklemesiyle gerçekleşen bir güvenlik açığıdır. Uygulama, bu zararlı SQL kodunu çalıştırdığında, saldırgan veritabanında istenmeyen işlemler gerçekleştirebilir. Bu tür bir saldırı, kullanıcı bilgilerini çalmak, veri değiştirmek veya silmek gibi ciddi sonuçlar doğurabilir.
SQL Enjeksiyonunun Çalışma Prensibi
SQL enjeksiyonu genellikle iki temel adımda gerçekleşir:
- Giriş Noktası Bulma: Saldırgan, uygulamanın veri girişi alanlarını tarar. Örneğin, bir kullanıcı adı veya şifre alanı.
- Zararlı SQL Kodunu Ekleme: Kullanıcı adı veya şifre alanına, SQL veritabanı sorgusunu manipüle edecek şekilde tasarlanmış özel karakterler ve komutlar ekleyerek zararlı kodu çalıştırır.
Örneğin, bir saldırgan, kullanıcı adı alanına ' OR '1'='1 ifadesini girdiğinde, bu durum SQL sorgusunu bozar ve sorgunun her zaman doğru olmasına neden olur. Bu, saldırganın sisteme giriş yapmasını sağlar.
SQL Enjeksiyon Türleri
SQL enjeksiyonları, genel olarak iki ana türe ayrılır:
- Basit SQL Enjeksiyonu: Bu türde saldırgan, doğrudan SQL sorgusunu manipüle eder. Örneğin, bir giriş formuna zararlı SQL kodu ekleyerek sorgunun çalışmasını etkileyebilir.
- Blind SQL Enjeksiyonu: Bu türde saldırgan, uygulamanın yanıtlarını kullanarak veritabanındaki bilgilere ulaşmaya çalışır. Uygulama, zararlı SQL kodunun çalışıp çalışmadığını göstermediği için, saldırgan denemeler yaparak bilgi toplamaya çalışır.
SQL Enjeksiyonunun Sonuçları
SQL enjeksiyonunun sonuçları oldukça ciddi olabilir:
- Kişisel Verilerin Çalınması: Kullanıcı bilgileri, şifreler ve diğer hassas veriler saldırganların eline geçebilir.
- Veritabanı Manipülasyonu: Saldırgan, veritabanındaki verileri değiştirebilir veya silebilir.
- Hizmet Dışı Bırakma Saldırıları: Veritabanının aşırı yüklenmesine neden olarak hizmetin kesilmesine yol açabilir.
- Finansal Kaybı: Özellikle e-ticaret siteleri için, saldırının sonuçları finansal kayıplara yol açabilir.
SQL Enjeksiyonunu Önleme Yöntemleri
SQL enjeksiyonunu önlemek için çeşitli yöntemler uygulanabilir:
Parametreli Sorgular Kullanma
Parametreli sorgular, kullanıcı girişi ile SQL sorgularını ayırarak enjeksiyon riskini azaltır. Örneğin:
PreparedStatement stmt = connection.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, username);
stmt.setString(2, password);
ResultSet rs = stmt.executeQuery();
Bu yöntemle, kullanıcı girişleri doğrudan sorguya dahil edilmez.
Giriş Validasyonu
Kullanıcıdan gelen tüm verilerin doğrulanması, SQL enjeksiyonunu önlemenin önemli bir yoludur. Kullanıcı girişi, yalnızca beklenen biçim ve içerik ile sınırlı olmalıdır. Örneğin, bir e-posta adresi alanı yalnızca geçerli e-posta formatındaki girişleri kabul etmelidir.
Veritabanı Yetkilendirmesi
Veritabanı kullanıcılarına yalnızca gerekli izinlerin verilmesi, SQL enjeksiyonunun etkilerini azaltabilir. Örneğin, bir uygulama yalnızca okuma izinlerine sahip bir veritabanı kullanıyorsa, saldırganın verileri değiştirmesi mümkün olmaz.
Web Uygulama Güvenlik Duvarı Kullanma
Web uygulama güvenlik duvarları (WAF), uygulamanızı kötü niyetli saldırılara karşı koruyabilir. WAF, gelen trafiği analiz ederek SQL enjeksiyonu gibi saldırıları tespit edebilir ve engelleyebilir.
Hata Mesajlarını Gizleme
Ayrıca, uygulamanızda hata mesajlarını gizlemek önemlidir. Detaylı hata mesajları, saldırganlara bilgi verebilir ve bu da SQL enjeksiyonu riskini artırabilir. Kullanıcılara genel hata mesajları sunarak bu durumu önleyebilirsiniz.
SQL Enjeksiyonu ve Diğer Güvenlik Açıkları Arasındaki Farklar
SQL enjeksiyonu, diğer web uygulama güvenlik açıklarıyla karşılaştırıldığında bazı farklılıklar gösterir. Örneğin, XSS (Cross-Site Scripting) saldırıları, kullanıcıların tarayıcılarında zararlı kod çalıştırmayı hedeflerken, SQL enjeksiyonu veritabanına yönelik bir saldırıdır. Her iki saldırı türü de ciddi sonuçlar doğurabilir, ancak hedefleri ve işleyiş şekilleri farklıdır.
SQL Enjeksiyonuna Karşı Örnek Bir Senaryo
Bir e-ticaret platformunda, kullanıcıların giriş yapabilmesi için bir form bulunmaktadır. Saldırgan, giriş formuna şu şekilde bir değer girebilir:
admin' OR '1'='1Bu durumda, SQL sorgusu şu hale gelir:
SELECT * FROM users WHERE username = 'admin' OR '1'='1' AND password = '...' Bu sorgu her zaman doğru sonuç döndürecektir ve saldırgan sisteme giriş yapabilecektir.
SQL enjeksiyonu, günümüzde en yaygın ve etkili siber saldırılardan biridir. Uygulama geliştiricilerin, kullanıcı girişlerini dikkatlice değerlendirerek ve güvenlik önlemleri alarak bu tür saldırılara karşı koruma sağlaması büyük bir önem taşır. Uygulama güvenliğini sağlamak için alınacak önlemler, yalnızca yazılımın değil, aynı zamanda verilerin de korunmasına yardımcı olacaktır.