Content Security Policy Uygulama Yöntemleri
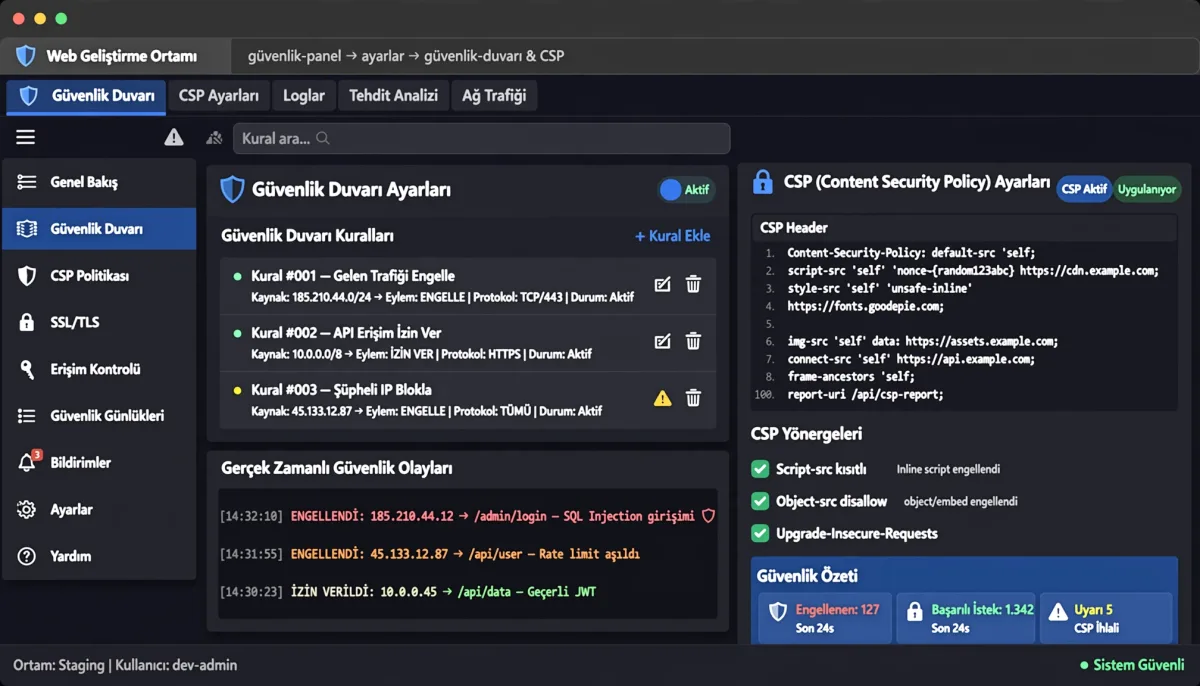
Content Security Policy, web uygulamalarında güvenliği artırmak amacıyla kullanılan bir mekanizmadır. Bu makalede, CSP uygulama yöntemleri detaylı bir şekilde ele alınacaktır.
Content Security Policy Nedir
Content Security Policy (CSP), web uygulamalarında güvenlik sağlamak amacıyla kullanılan bir tarayıcı güvenlik mekanizmasıdır. CSP, web sayfalarının yüklediği içerik türlerini belirleyerek, kötü niyetli kodların web sayfalarına yerleştirilmesini ve çalıştırılmasını önlemeye yardımcı olur. Bu mekanizma, özellikle XSS (Cross-Site Scripting) saldırılarını engellemek için tasarlanmıştır.
CSP'nin Temel Bileşenleri
CSP, belirli direktifler ve kaynak ifadeleri ile yapılandırılır. Bu bileşenlerin her biri, hangi kaynakların sayfada yüklenebileceğini kontrol eder. İşte CSP'nin en yaygın kullanılan bileşenleri:
- default-src: Varsayılan kaynak türlerini belirler. Eğer başka bir direktif belirtilmemişse, bu direktif kullanılır.
- script-src: Yalnızca hangi script kaynaklarının yüklenebileceğini tanımlar.
- style-src: Stil kaynakları için geçerlidir ve hangi stil dosyalarının yüklenebileceğini belirler.
- img-src: Görsel içeriklerin nereden yüklenebileceğini tanımlar.
- connect-src: AJAX çağrıları ve WebSocket bağlantıları için geçerlidir. Bu direktif, hangi kaynaklara bağlantı yapılabileceğini belirler.
- frame-src:
<frame>ve<iframe>etiketleri ile yüklenebilecek kaynakları belirler.
CSP Uygulama Yöntemleri
CSP'yi uygulamanın birkaç farklı yolu vardır. İşte en yaygın yöntemler:
HTTP Başlıkları ile CSP Uygulama
CSP, genellikle HTTP yanıt başlıkları aracılığıyla uygulanır. Web sunucusu, yanıt başlıklarında Content-Security-Policy başlığını ekleyerek belirli direktifleri tanımlar. Örneğin:
Content-Security-Policy: default-src 'self'; img-src https://example.com;Bu örnekte, yalnızca kendi sunucusundan gelen içerik yüklenebilirken, görsellerin yalnızca https://example.com adresinden yüklenmesine izin verilmektedir.
Meta Etiket ile CSP Uygulama
CSP'yi bir meta etiketi ile de uygulamak mümkündür. Bu, HTML belgesinin <head> bölümüne yerleştirilen bir meta etiketi aracılığıyla yapılır:
<meta http-equiv="Content-Security-Policy" content="default-src 'self';">Bununla birlikte, HTTP başlıkları kadar etkili değildir. Bu nedenle, mümkünse HTTP başlıklarını kullanmak tercih edilmelidir.
Geliştirme Ortamında CSP Uygulama
Geliştirme ortamında CSP uygulamak, güvenlik açıklarını tespit etmek açısından önemlidir. Geliştiriciler, CSP kurallarını test ederek, hangi kaynakların güvenli olduğunu belirleyebilir ve uygulamanın güvenliğini artırabilir. Örneğin, geliştirme esnasında CSP'nin report-only modunu kullanarak, güvenlik ihlalleri rapor edilebilir:
Content-Security-Policy-Report-Only: default-src 'self'; img-src https://example.com; report-uri /csp-violation-report-endpoint;Bu modda, ihlaller engellenmez, yalnızca rapor edilir.
CSP Uygularken Dikkat Edilmesi Gereken Noktalar
CSP uygularken dikkat edilmesi gereken bazı unsurlar vardır:
- Doğru Direktifler Seçin: Hangi tür içeriklerin yüklenmesine izin verileceğini dikkatlice belirlemek önemlidir. Gereksiz yere geniş izinler vermekten kaçının.
- Geliştirme ve Üretim Ortamını Ayırın: Geliştirme ortamında daha esnek kurallar kullanabilirken, üretim ortamında daha katı kurallar uygulamak daha güvenlidir.
- Raporlama Mekanizması Kurun: CSP ihlallerini takip etmek için bir raporlama mekanizması oluşturun. Bu sayede, güvenlik açıklarını ve potansiyel saldırıları daha etkin bir şekilde izleyebilirsiniz.
CSP ile İlgili Sık Kullanılan Terimler
CSP ile ilgili bazı terimler, uygulama sürecini daha iyi anlamanızı sağlayabilir:
- Nonce: Belirli bir scriptin çalışmasına izin vermek için kullanılan rastgele bir değer. Script etiketine eklenerek yalnızca belirli bir scriptin çalışmasına izin verir.
- Hash: Bir içerik parçasının, belirli bir hash değeri ile eşleşip eşleşmediğini kontrol etmek için kullanılır. Bu, belirli bir içeriğin güvenli olduğunu doğrulamak için etkili bir yöntemdir.
- Report-uri: CSP ihlalleri hakkında bilgi göndermek için kullanılan bir URL. İhlal olduğunda, tarayıcı bu adrese rapor gönderir.
CSP'nin Sınırları ve Zorlukları
CSP uygulamanın bazı sınırlamaları ve zorlukları olabilir. İşte bunlardan bazıları:
- Mevcut İçerik: Mevcut uygulamalarda eski kodlar veya üçüncü parti kaynaklar, CSP ile uyumsuzluk yaratabilir.
- Tarayıcı Uyumluluğu: Tüm tarayıcılar CSP'nin tüm özelliklerini desteklemeyebilir. Bu nedenle, uyumluluk sorunları yaşanabilir.
- Yanlış Yapılandırma: Yanlış yapılandırılan bir CSP, içeriklerin yüklenmesini engelleyebilir. Bu durum, kullanıcı deneyimini olumsuz etkileyebilir.
CSP Uygulama Örnekleri
İşte bazı örnek CSP uygulamaları:
Örnek 1: Temel CSP Ayarları
Content-Security-Policy: default-src 'self'; img-src 'self' data:; script-src 'self'; style-src 'self';Bu ayar ile sayfa, yalnızca kendi kaynaklarından içerik yükleyebilir. Görseller için ise kendi sunucusundan ve veri URI’lerinden yükleme yapılabilir.
Örnek 2: Üçüncü Parti Scriptleri İzin Verme
Content-Security-Policy: default-src 'self'; script-src 'self' https://ajax.googleapis.com;Bu ayar, sayfanın kendi kaynakları dışında ajax.googleapis.com adresinden script yüklenmesine izin verir.
Örnek 3: Nonce Kullanımı
Content-Security-Policy: script-src 'self' 'nonce-random123';Bu ayarda, yalnızca belirli bir nonce değeri ile işaretlenmiş scriptlerin çalışmasına izin verilmektedir.
CSP İle İlgili Araçlar ve Kaynaklar
CSP uygulamak ve test etmek için kullanabileceğiniz bazı araçlar ve kaynaklar şunlardır:
- Google CSP Evaluator: CSP kurallarınızı analiz etmenize yardımcı olur ve olası güvenlik açıklarını gösterir.
- Report URI: CSP ihlalleri için raporları toplamak ve analiz etmek için kullanılan bir servistir.
- Mozilla Developer Network: CSP ile ilgili kapsamlı belgeler ve örnekler sunar.
Content Security Policy, web uygulamalarında güvenliği artırmak için etkili bir yöntemdir. Doğru yapılandırıldığında, kötü niyetli içeriklerin yüklenmesini engelleyerek kullanıcıların güvenliğini sağlar. CSP uygularken dikkat edilmesi gereken unsurlar ve potansiyel zorluklar göz önünde bulundurularak, etkili bir güvenlik politikası oluşturulabilir.