Linux Dosya İzinleri ve Sahiplik Yönetimi Nasıl İyileştirilir
Linux işletim sistemi dosya ve dizin yönetimi konusunda güçlü bir yapıya sahiptir. Bu makalede, dosya izinleri ve sahiplik yönetimi detaylı bir şekilde ele alınacak ve iyileştirme yöntemleri sunulacaktır.
Giriş
Linux işletim sistemi, dosya ve dizinlerin yönetimi konusunda oldukça esnek ve güçlü bir yapıya sahiptir. Bu yapının temelini ise dosya izinleri ve sahiplik yönetimi oluşturur. Doğru izinler ve sahiplik ayarları, bir sistemin güvenliğini sağlamak ve kullanıcıların dosyalar üzerinde gerekli yetkilere sahip olmasını temin etmek için kritik öneme sahiptir. Bu makalede, Linux dosya izinleri ve sahiplik yönetimi hakkında detaylı bilgiler verilecek, mevcut yönetim teknikleri ele alınacak ve bu yönetimi nasıl iyileştirebileceğiniz konusunda pratik öneriler sunulacaktır.
Linux Dosya İzinleri Nedir
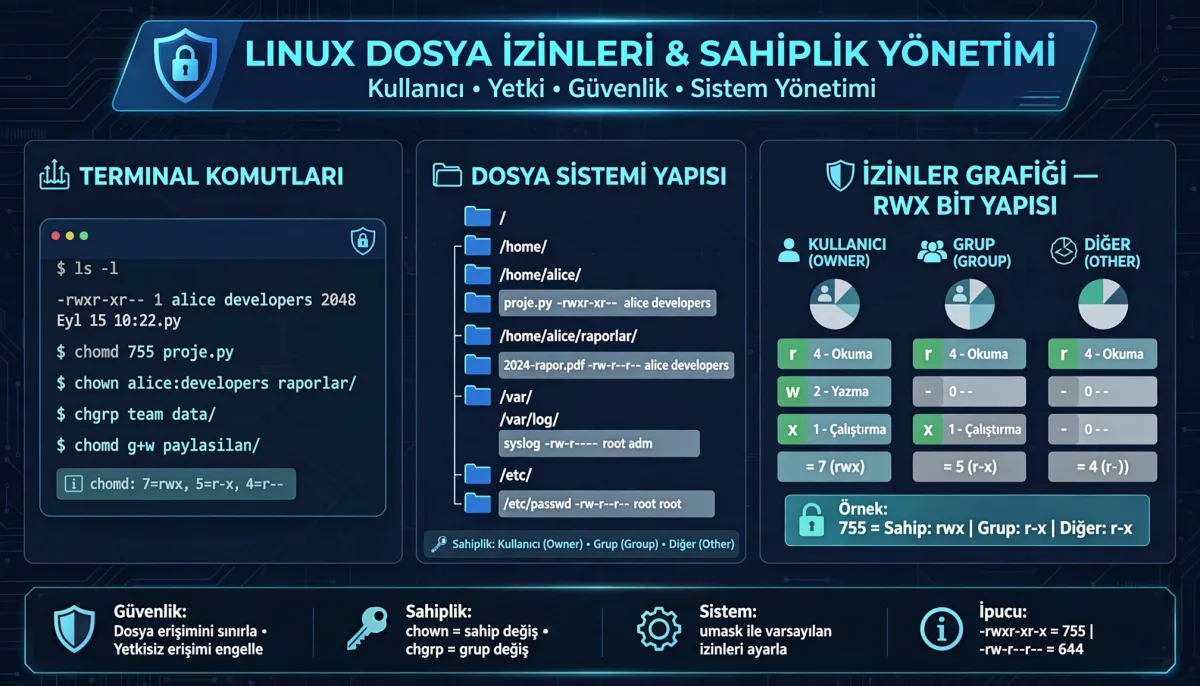
Linux sistemlerinde dosya izinleri, kullanıcıların dosyalar ve dizinler üzerinde ne tür işlemler yapabileceğini belirler. Temel olarak üç farklı izin türü bulunmaktadır:
- Okuma (r): Dosyayı okuma yetkisini verir.
- Yazma (w): Dosyada değişiklik yapma yetkisini sağlar.
- Çalıştırma (x): Dosyanın çalıştırılabilir olmasını sağlar.
Bu izinler, dosya sahipleri, gruplar ve diğer kullanıcılar için ayrı ayrı tanımlanabilir. Her bir dosya veya dizin için bu üç izin kombinasyonları kullanılarak erişim kontrolü sağlanır.
Dosya Sahipliği
Linux'ta her dosya ve dizin, bir sahibi ve bir grup ile ilişkilendirilir. Dosya sahibi, dosya üzerinde tam yetkiye sahipken, grup üyeleri belirli izinlerle sınırlı olabilir. Dosya sahipliği, dosyanın nerede ve kim tarafından oluşturulduğunu belirler. Sahiplik bilgilerini görmek için ls -l komutu kullanılır. Bu komut size dosyanın izinleri, sahibi ve grubu hakkında bilgi verir.
Linux'ta İzinlerin ve Sahipliğin Görüntülenmesi
Linux'ta bir dosyanın izinlerini ve sahipliğini görüntülemek için ls -l komutunu kullanabiliriz. Örneğin:
ls -l /path/to/directory
Bu komut, belirtilen dizindeki dosyaların izinlerini, sahiplerini ve gruplarını gösterir. Çıktı şu formatta olacaktır:
-rwxr-xr-- 1 user group 0 Jan 01 00:00 example.txt
Burada ilk karakter dosya türünü belirtir. Sonraki dokuz karakter ise kullanıcı, grup ve diğer kullanıcılar için izinleri göstermektedir.
İzinlerin Değiştirilmesi
Linux'ta dosya izinlerini değiştirmek için chmod komutu kullanılır. İzinler, sayısal veya sembolik biçimde ayarlanabilir. Sayısal biçimde izinler:
- Okuma = 4
- Yazma = 2
- Çalıştırma = 1
Örneğin, bir dosyaya tüm kullanıcılar için okuma ve yazma izni vermek için:
chmod 666 /path/to/file
Sembolik biçimde izin vermek için:
chmod u+w /path/to/file
Bu komut, dosya sahibine yazma izni ekler.
Sahipliğin Değiştirilmesi
Bir dosyanın sahipliğini değiştirmek için chown komutu kullanılır. Örneğin:
chown newuser:newgroup /path/to/file
Bu komut, dosyanın sahibini ve grubunu değiştirir. Dosya sahipliğini değiştirmek, dikkatli yapılması gereken bir işlemdir çünkü yanlış bir sahiplendirme, sistem güvenliğini zayıflatabilir.
Dosya İzinleri ve Sahiplik Yönetiminde İyileştirmeler
Dosya izinleri ve sahiplik yönetimini iyileştirmek için aşağıdaki önerileri dikkate alabilirsiniz:
- İzinleri Minimumda Tutun: Her dosya için gerekli minimum izinleri verin. Gereksiz izinler vermekten kaçının.
- Grupları Doğru Kullanın: Kullanıcıları gruplara ayırarak, benzer izinleri topluca yönetebilirsiniz.
- Otomatik İzin Yönetimi Araçları Kullanın: İzinleri ve sahiplikleri otomatik olarak yöneten araçlar kullanmak, hataları azaltır.
- Denetim ve Loglama Yapın: Dosya erişimlerini denetleyin ve loglayın. Bu, yanlış erişimleri tespit etmenize yardımcı olur.
- Güvenlik Duvarı ve Erişim Kontrolleri Ekleyin: Dosya erişimi için ek güvenlik katmanları oluşturun.
Gerçek Dünya Senaryoları
Örnek senaryolar üzerinden, dosya izinleri ve sahiplik yönetiminin nasıl iyileştirilebileceğini inceleyelim:
Senaryo 1: Paylaşımlı Ortamda Çalışma
Birden fazla kullanıcının aynı dosyalar üzerinde çalıştığı bir projede, dosya izinlerini doğru yönetmek çok önemlidir. Bu durumda, kullanıcıları bir grup altında toplayarak, grup izinlerini ayarlamak en iyi çözüm olacaktır. Örneğin, grup üyeleri arasında dosyaları paylaşmak için:
chgrp projectgroup /path/to/file
chmod 770 /path/to/file
Bu komutlar, dosyanın grup üyeleri tarafından okunmasını ve yazılmasını sağlar.
Senaryo 2: Güvenlik Açıkları Yönetimi
Bir sistem yöneticisi olarak, dosya izinlerini düzenli olarak gözden geçirmeniz gerekir. Yanlışlıkla açılan izinler, kötü niyetli kullanıcılar tarafından kötüye kullanılabilir. Bu tür güvenlik açıklarını kapatmak için, belirli aralıklarla find komutunu kullanarak izinleri kontrol edin:
find /path/to/directory -type f -perm 777
Yukarıdaki komut, 777 izinlerine sahip dosyaları listeler. Bu dosyaların izinlerini gözden geçirerek gereksiz açıkları kapatabilirsiniz.
Sonuç ve Öneriler
Linux dosya izinleri ve sahiplik yönetimi, sistem güvenliğini sağlamak ve kullanıcıların dosyalara erişimini kontrol etmek için hayati öneme sahiptir. İzinleri ve sahiplikleri doğru bir şekilde yönetmek, sistem yöneticilerinin sorumluluğundadır. Yukarıda verilen bilgiler ve öneriler doğrultusunda, dosya izinlerinizi ve sahipliklerinizi daha etkili bir şekilde yönetebilir, sistem güvenliğinizi artırabilirsiniz. Unutmayın ki, her zaman gereksiz izinlerden kaçınmalı ve dosyalarınıza uygun erişim kontrolleri uygulamalısınız.